


Entre la noche del domingo 11 y el martes 13 de octubre, Francia fue escenario de un ciberataque inédito, tanto por la magnitud como por la originalidad del objetivo elegido. Esta vez no hubo pantallas bloqueadas ni datos secuestrados, porque los atacantes no fueron por las computadoras ni los sistemas de administración de las empresas, sino por algo inesperado: los controladores electrónicos conectados a internet que regulan la temperatura de cámaras frigoríficas, freezers y heladeras exhibidoras.
Tras acceder remotamente a estos dispositivos, los saboteadores digitales pusieron a descongelar los equipos, modificando los parámetros de funcionamiento y llevando las temperaturas hasta los 50 grados durante casi seis horas. En un supermercado de la cadena Intermarché en Gradignan, una localidad cercana a Burdeos, el calor emanado por los congeladores llegó a activar los rociadores contra incendios, y cuando un empleado ingresó alrededor de las cuatro de la mañana, encontró la cámara frigorífica completamente inundada. En otro local de Normandía, algunos equipos incluso alcanzaron los 80 grados, una temperatura más parecida a un horno que a una heladera.
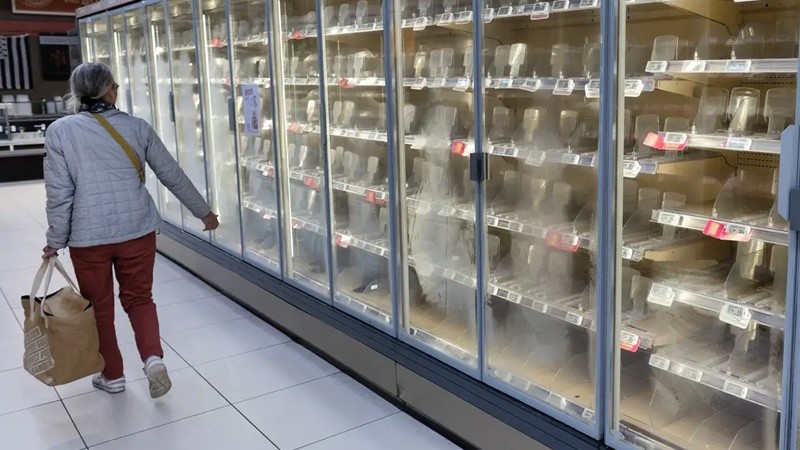
El ataque afectó a más de 700 supermercados de las principales cadenas, y las consecuencias fueron devastadoras para muchos comercios, que perdieron toneladas de alimentos frescos y congelados ante la ruptura de la cadena de frío, mientras que otros tuvieron que cerrar temporalmente sus puertas. Si bien todavía no hay un balance definitivo, se calcula que las pérdidas entre equipos dañados y mercadería alcanzarían decenas de millones de euros. El fenómeno no se limitó a Francia, ya que, según un analista de la empresa de ciberseguridad Sekoia, también se registraron incidentes similares en España, Portugal, Polonia, Alemania y Bélgica.
Un dato que echa un poco de luz sobre el asunto surgió de las explicaciones de Danfoss, la empresa danesa fabricante de gran parte de los controladores afectados. Según reconoció la firma, muchos de estos dispositivos habían dejado de recibir actualizaciones de software y seguridad porque habían llegado al final de su vida comercial, por lo que desde hacía tiempo recomendaban cambiarlos por modelos más modernos. El problema es que los equipos de refrigeración seguían funcionando perfectamente y aun así debían reemplazarse, porque el fabricante ya no mantenía el software que los controlaba.
Para entender por qué aparatos tan comunes pueden volverse un blanco para los ciberdelincuentes, tenemos que retroceder diez años, hasta el 21 de octubre de 2016, cuando una red de cámaras de seguridad, grabadoras de video y routers hogareños infectados con el malware Mirai dejó fuera de servicio durante varias horas a plataformas como Netflix, Twitter y Spotify.
Aquel episodio dejó en claro cómo cientos de miles de dispositivos conectados a internet podían ser controlados a distancia con una facilidad asombrosa, bien porque su software nunca había sido actualizado o bien porque nadie se había molestado en cambiar las contraseñas de fábrica. La principal diferencia es que entonces esos aparatos habían sido utilizados para lanzar un ataque contra terceros, mientras que en los supermercados franceses el blanco fueron los propios equipos, y el daño, toneladas de comida echadas a perder.
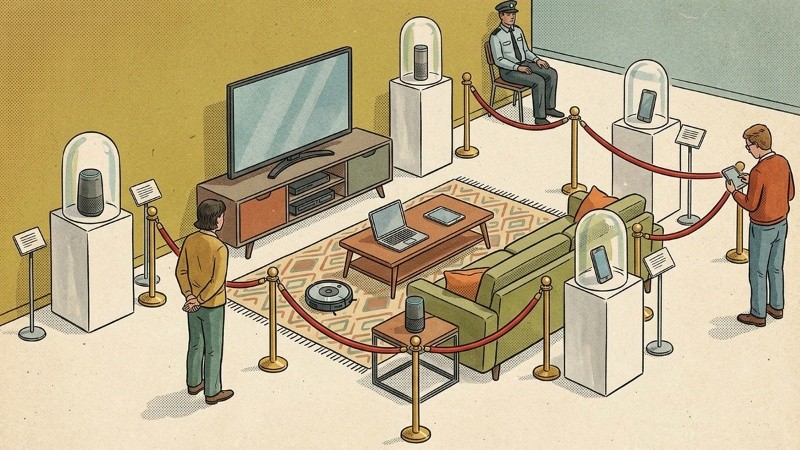
Entre ambos ataques hay una década de distancia, pero comparten un problema de fondo, la vulnerabilidad de millones de dispositivos conectados a internet cuya seguridad depende, en gran medida, de las actualizaciones de software que reciben. Para el usuario esto puede traducirse en un riesgo de seguridad, como ocurrió con los equipos afectados por Mirai y, más recientemente, con las cadenas francesas. Pero lo más habitual son los casos menos resonantes, aquellos en los que una o varias funciones dejan de andar y un aparato pierde parte de su utilidad sin haberse roto. A diferencia de la obsolescencia de toda la vida, la que desgastaba piezas y terminaba en un service, esta vez el aparato envejece por decisión de quien mantiene su software y no por el paso del tiempo.
El ejemplo más cercano suele estar en el living de cualquier casa, con televisores smart que de un día para otro dejaron de servir para ver YouTube o Netflix al no recibir más actualizaciones, y que, aun encendiendo y mostrando imagen sin ningún problema, quedaron reducidos a una pantalla con menos usos de los que tenían. La solución no deja de ser temporal, porque sumar un Chromecast o un dispositivo similar es un parche que, por el mismo motivo, también tiene los días contados.
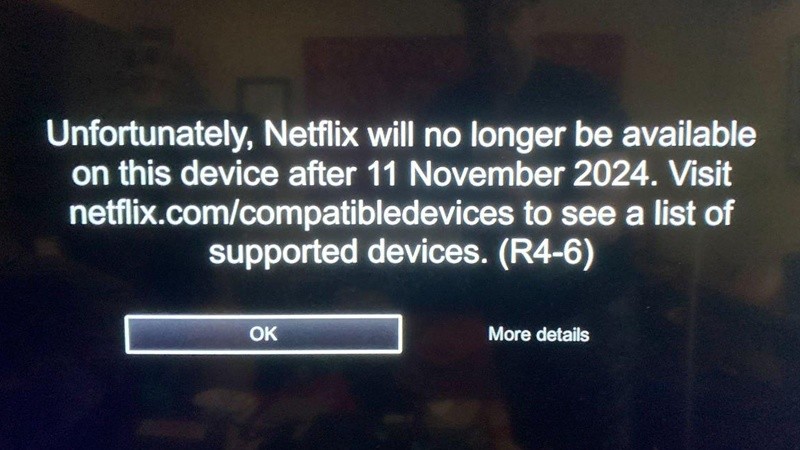
Con los celulares pasa algo parecido, pero a una escala mucho mayor. Todos los años WhatsApp revisa qué sistemas operativos deja de aceptar, y quienes tienen un teléfono que no se puede actualizar a las versiones mínimas exigidas ven cómo la aplicación deja de funcionar. El aparato enciende, se conecta a la red telefónica y navega por internet con normalidad, pero queda aislado de la herramienta que gran parte de sus dueños elige para comunicarse. Otra vez, la decisión no depende de una falla de hardware, sino de dos empresas que, una detrás de otra, lo fueron abandonando.
El costo de esta nueva forma de obsolescencia termina cayendo casi siempre sobre el consumidor, que tiene que resignarse a utilizar un producto con menos prestaciones, invertir dinero para prolongar su vida útil o directamente comprar otro. No siempre existe una razón técnica que justifique el reemplazo, porque sus componentes podrían seguir sirviendo durante años, pero lo que empuja la renovación son cuestiones comerciales. Sencillamente, al fabricante no le resulta rentable mantener un viejo servicio o desarrollar actualizaciones para equipos antiguos.
La idea de que los objetos envejezcan por decisión de quien los fabrica no es ninguna novedad, y su ejemplo más conocido se remonta a hace poco más de un siglo, cuando en 1924 los principales fabricantes de lamparitas del mundo formaron un cartel que acordó limitar su vida útil a unas mil horas, bastante menos de lo que podían aguantar hasta entonces. El objetivo, claro, era mantener las ventas, porque una lamparita que dura demasiado es una excelente noticia para quien la compra, pero no necesariamente para quien necesita seguir vendiéndolas.
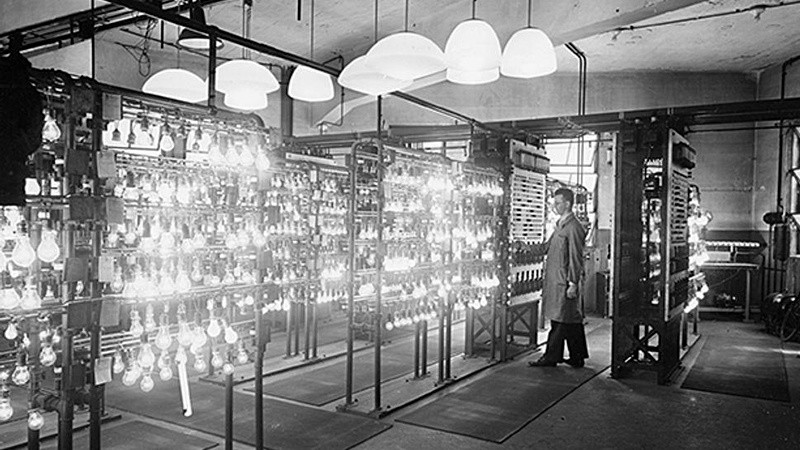
Aquella obsolescencia, sin embargo, obligaba a intervenir sobre el producto, mientras que la de ahora ni siquiera requiere tocar el hardware, porque alcanza con dejar de mantener el software del que dependen algunas de sus funciones. Aunque las razones no sean necesariamente las mismas, lo que antes exigía de un acuerdo entre competidores, hoy puede resolverse con la voluntad de una única empresa, y el usuario descubre las consecuencias recién cuando su aparato empieza a perder prestaciones. Y en muchos casos, no supo al momento de la compra que estaba adquiriendo un objeto con fecha de vencimiento.
Hasta hace algunos años, comprar algo incluía el derecho a utilizarlo mientras sirviera, repararlo si llegaba a ser necesario para extender su vida útil y decidir por voluntad propia cuándo había llegado el momento de reemplazarlo. La cada vez mayor dependencia del software hace que, aunque sigamos siendo propietarios de las cosas que tenemos en casa, ya no siempre podamos elegir sobre su futuro. Nadie niega la comodidad y practicidad de los dispositivos inteligentes, pero se trata de una generación de productos que, mientras promete más posibilidades de control, nos aleja de la más básica y elemental, la de decidir durante cuánto tiempo seguir usando algo por lo que pagamos.